和田拓馬(株式会社デジタルキューブ 取締役 / 公認会計士・税理士)
上場準備で IT ガバナンスの整備に着手すると、多くの企業が同じ壁に突き当たります。何をやるべきかは書籍やセミナーで学べても、自社はどこまでやればよいのかが分からないという壁です。
情報セキュリティマネジメントシステム(ISMS)の認証は必要なのか。J-SOX 相当の文書化はどの範囲まで求められるのか。システムの入れ替えまで踏み込むべきなのか。判断に迷ったまま、とりあえず手を広げてしまい、時間と費用を費やしてしまう。あるいは逆に、何から手をつけるべきか決められず着手が遅れる。どちらも上場準備の現場では起こりがちです。
そこで、上場準備における IT ガバナンスの整備について、全3回で解説します。第1回では、範囲とレベルをどのように決めるかという考え方を扱います。
範囲とレベルを決めるには、まず何のための統制なのかを分けて考える必要があります。今回は、証券取引所が重視している視点を確認したうえで、IT ガバナンスを3つの目的に分類し、それぞれで目指すレベルの決め方が異なることを整理します。あわせて、判断の拠り所となる公的な基準も紹介します。
目次
証券取引所が重視する2つの視点
はじめに、上場審査で IT について何を見られているのかを確認します。大きく2つの視点に整理できます。
事業の継続能力
ここには2つの要素が含まれます。事業遂行能力、つまりシステムが安定して稼働する体制があるか。そして障害対応能力、つまりシステム障害が発生したときに復旧できる体制があるかという点です。
情報管理体制
重要情報の作成と、重要情報の管理に分かれます。作成の側面では、決算情報が正確に作られているか、有料会員数や LTV といった関連指標が信頼できる形で算出されているかが問われます。管理の側面では、決算情報の漏洩を防げているか、インサイダー取引を防止する体制があるかという点が対象になります。
視点を裏返すと、審査で問われる論点が見えてきます。システムが止まって事業が続かなくなる事態を防げるか。数字が誤ったまま開示される事態を防げるか。開示前の情報が漏れる事態を防げるか。3つの問いに答えられる体制があるかどうか、が審査の関心事です。
IT ガバナンスを3つの目的に分けて考える
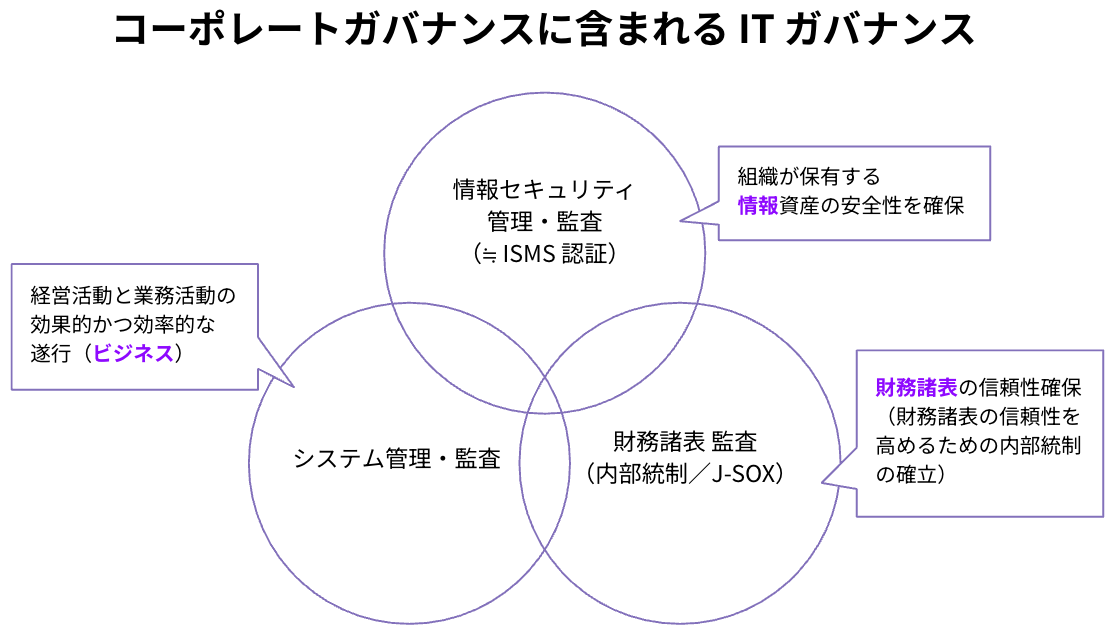
上場審査の視点を踏まえたうえで、IT ガバナンスを目的別に3つに分類します。コーポレートガバナンスという大きな枠のなかに、次の3領域が重なり合って存在していると捉えると整理しやすくなります。
情報セキュリティ管理・監査
目的は、組織が保有する情報資産の安全性を確保することにあります。ISMS 認証がおおむね対応する領域です。
システム管理・監査
目的は、経営活動と業務活動を効果的かつ効率的に遂行することにあります。事業そのものを支える IT の話であり、ビジネスの領域と言い換えられます。
財務諸表監査(内部統制・J-SOX)
目的は、財務諸表の信頼性を確保することにあります。財務諸表の信頼性を高めるための内部統制を確立する領域です。
3領域は完全に独立しているわけではなく、互いに重なる部分があります。たとえばアクセス権の管理は、情報資産の保護という意味で情報セキュリティに属し、同時に会計データの改ざん防止という意味で財務諸表にも関わります。重なりがあることを前提としつつ、目的別に分けて考えることが範囲を決める出発点になります。
インシデントはどこに効くのか
3分類が実務でどう機能するのかを、具体的な場面で確認します。求職者と企業のマッチングシステムを提供する会社を想定してみましょう。
登録されている求職者の個人情報が流出した場合
最も大きく影響を受けるのは情報セキュリティの領域です。情報管理体制は大丈夫かという疑義が向けられます。ビジネスと財務諸表にも中程度の影響が及びますが、問題の中心は情報資産の保護にあります。
一定期間システムが安定稼働せず、事業の機会損失が生じた場合
影響が最大になるのはビジネスの領域です。事業継続性は大丈夫かという論点になります。情報セキュリティや財務諸表への影響も稼働期間に応じて影響を受けます。
業務システム上の成約実績と会計システムの売上高に乖離がある場合
財務諸表への影響が直接的に発生します。決算書は合っているのかという、最も直接的な疑義につながります。
同じ IT のインシデントであっても、どこに効くのかは大きく異なります。逆に言えば、自社の事業でどのインシデントが起きやすく、どの領域への影響が重いのかを見極めれば、優先順位は自然と決まってきます。業種やビジネスモデルによって重点が変わるため、他社の事例をそのまま持ち込んでも機能しません。
目指すレベルの決め方は領域ごとに違う
3分類のもう1つの効用は、目指すべきレベルの決め方が領域ごとに異なると分かる点にあります。
情報セキュリティについては、ほぼすべての企業が何らかの取り組みを求められます。全社必須の領域と考えて差し支えありません。個人情報を扱う事業であればなおさらです。取得できる認証があるなら取得しておく判断が現実的でしょう。
ビジネスの領域は、各社の判断に委ねられます。ビジネス上の要件が成り立つレベルを、自社で定義するしかありません。可用性をどこまで高めるか、冗長化にどれだけ投資するかは、事業の性質と収益構造に依存します。ここでは外部第三者の評価を取り入れることが有効です。自社の判断だけでは客観性を担保しにくいためです。
財務諸表の領域には監査基準が存在します。財務諸表に対するリスクアプローチで判断できるため、3つのなかでは最も基準が明確です。重要な勘定科目に影響するシステムから優先的に対応するという順序も定まっています。
3領域で決め方が違うという理解は、実務上とても重要です。財務諸表の領域は基準に沿って決められる一方、ビジネスの領域は自社で決めなければならない。 混同すると、基準がない領域で基準を探し続けたり、基準がある領域を勘で判断したりという事態を招きます。
統制の3層構造と、それぞれの担い手
範囲を考えるうえで、もう1つ押さえておきたいのが統制の階層構造です。IT ガバナンスは3層に分かれ、層ごとに主な担い手が変わります。
最上位が IT 全社統制で、IT 環境そのものを対象とします。IT 戦略や IT の利用領域をどう定めるかという層であり、主な担当者は経営陣です。IT の話でありながら、情報システム部門ではなく経営が担う領域だという点が見落とされがちです。
中間が IT 全般統制で、アプリケーション、ネットワーク、OS を対象とします。開発と保守の管理、アクセス権の管理、運用管理などが含まれ、主な担当者は情報システム部門になります。
最下層が IT 業務処理統制で、データ集計やバッチ処理といった個別の処理を対象とします。主な担当者は業務担当者です。日々の業務のなかで、正しいデータが正しく処理される仕組みがあるかという層になります。
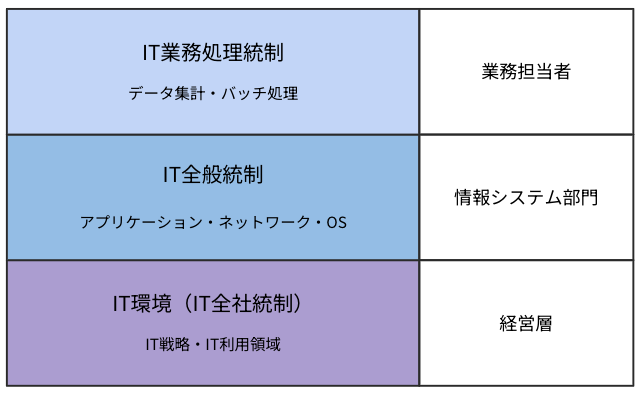
3層の構造を理解すると、上場準備で誰が何を担うのかが整理されます。情報システム部門に IT ガバナンスの整備を丸ごと任せてしまう企業は少なくありませんが、最上位の IT 全社統制は経営陣が担うべき領域です。IT 戦略に経営が関与していないという指摘は、審査でも起こり得ます。
判断の拠り所となる公的基準
自社で判断するといっても、まったくの手探りで進める必要はありません。経済産業省が公表している基準が参考になります。
システム管理基準は、IT システムの利活用のあるべき姿を示す基準です。IT 戦略の方針や体制などのガバナンスに関する基準と、開発・運用などのマネジメントに関する基準が規定されており、システム監査人の判断の尺度として位置づけられています。2023年4月26日に5年ぶりの改訂が行われ、構成が見直されました。大企業だけでなく中小規模の企業でも利用できる汎用性のある内容になっています。
参考:システム管理基準(経済産業省/令和5年4月26日)
システム監査基準は、システム監査人の行為規範と監査手続の規則を定めたものです。同じく2023年4月26日に改訂されています。取締役や経営者、管理者がガバナンスやマネジメントの視点から IT システムの利活用を監視・監督し、点検や確認を行う際にも参考になる内容と位置づけられており、監査人以外にも有用です。
参考:システム監査基準(経済産業省/令和5年4月26日)
財務諸表の領域については、システム管理基準 追補版(財務報告に係る IT 統制ガイダンス)があります。2024年12月25日に改訂されており、財務報告に係る IT 統制を具体的に検討する際の指針になります。
情報セキュリティの監査に際しては、システム管理基準とあわせて情報セキュリティ管理基準も参照することが望ましいとされています。
参考:情報セキュリティ管理基準(経済産業省/令和7年改正版)
上場準備の実務では、基準を1ページ目から読み込むより、自社で判断に迷った論点について該当箇所を確認する使い方が現実的でしょう。基準に照らして自社の状況を説明できる状態にしておけば、審査の場面でも根拠を示せます。
上場審査に基準点は存在しない
ここまで整理したうえで、冒頭の問いに戻ります。どこまでやるべきか。
答えは、上場審査に基準点は存在しないというものです。
証券取引所は、経営者へのヒアリングに加えて、監査役、証券会社、監査法人などにも確認しながら心証を得ていきます。ここまで整備すれば通過するという数値基準が示されるわけではありません。IT に関する審査は、形式要件のチェックではなく、実質的な判断として行われています。
基準点がないという事実は、2つの意味を持ちます。1つは、完璧を目指す必要がないということ。もう1つは、自社の説明責任が重くなるということです。数値基準がない世界では、なぜその範囲とレベルを選んだのかを自ら説明しなければなりません。
説明の材料になるのが、今回整理した3分類とリスクアプローチです。自社の事業ではどのインシデントの影響が重いのか。財務諸表に影響するシステムはどれか。優先順位をどう付け、何を後回しにしたのか。筋の通った説明ができれば、整備の水準が完璧でなくとも心証は得られます。
加えて、現実的に取得できる資格や認証があるなら取得しておくべきだと考えています。基準点がない世界では、第三者による評価が判断材料として機能するためです。外部評価の使い分けについては、全3回の第3回で扱います。
まとめ
IT ガバナンスの範囲とレベルを決めるには、目的別に3つに分けて考えることが出発点になります。情報資産の安全性を確保する情報セキュリティ、経営活動と業務活動の効率的な遂行を目的とするビジネス、財務諸表の信頼性を確保する財務諸表の3領域です。
3領域で目指すレベルの決め方は異なります。情報セキュリティは全社必須、ビジネスは各社判断、財務諸表はリスクアプローチという整理です。決め方の違いを理解しておけば、基準を探すべき場面と自社で決めるべき場面を切り分けられます。
統制は IT 全社統制・IT 全般統制・IT 業務処理統制の3層に分かれ、それぞれ経営陣、情報システム部門、業務担当者が担い手となります。最上位の IT 全社統制が経営の領域であることは、特に押さえておきたい点です。
上場審査に基準点はありません。だからこそ、自社のリスクに即した優先順位と、その判断根拠を説明できる状態にしておくことが求められます。
次回は、3領域のうち最も基準が明確な財務諸表の領域を取り上げ、財務諸表から重要なシステムを特定していく具体的な手順を解説します。
無料相談会のご案内
FinanScope では、TOKYO PRO Market 上場に関する無料相談会を実施しています。
相談可能な内容
- TOKYO PRO Market 上場の準備・進め方
- IT ガバナンス・情報セキュリティ体制の整備に関するご相談
- 上場準備における体制整備・資本政策のご相談
特徴
- 自らの TOKYO PRO Market 上場経験に基づく実践的なサポート
- 公認会計士・税理士の資格を持つ担当者が実務目線でアドバイス
- オンラインで全国どこからでも参加可能
▶ ご相談はこちらから https://meetings.hubspot.com/takuma6/finanscope-online
「地方から、新しい可能性を切り拓く」。一社一社の状況は異なりますが、その挑戦を私たち FinanScope は全力で支援します。
TPM や上場準備に関する情報は、FinanScope 公式 note でも継続的に発信しています。最新の市場動向や実務的な知見を定期的に更新していますので、ぜひフォローしてご活用ください。
▶ FinanScope 公式 note:https://note.com/finanscope